Jurojin Poker confirma que atualizações adulteradas instalaram spyware para expor hole cards de cerca de 30 regulares dos high stakes. Veja detalhes.
Escândalo de trapaça atinge Jurojin e põe poker online em alerta

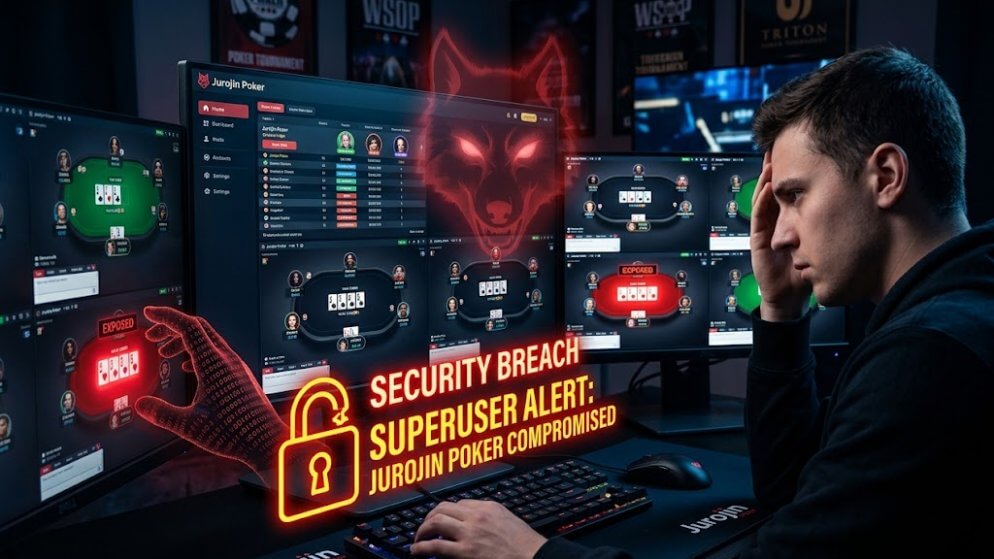

Ataque direcionado violou pacotes de atualização do Jurojin Poker e do IntuitiveTables, permitindo que trapaceiro visualizasse cartas de cerca de 30 regulares de limites altos.
O ecossistema do poker online vive dias de apreensão após a confirmação de uma brecha de segurança crítica que recriou o efeito de contas “superuser” nos limites mais caros do jogo. O alerta ganhou contornos oficiais após a equipe do Jurojin Poker, popular utilitário de produtividade e gerenciamento de telas, publicar um extenso comunicado admitindo que seus sistemas de atualização foram violados para espionar jogadores selecionados.
Diferente de escândalos históricos em que vulnerabilidades foram exploradas diretamente nos servidores das salas, a integridade dos operadores permanece intacta. Conforme apurado e divulgado pelo portal PokerNews, o invasor adulterou pacotes de atualização enviados a máquinas específicas, implantando um cavalo de troia capaz de transmitir as hole cards em tempo real.
Como funcionou o ataque cirúrgico aos high stakes
O golpe não operou de maneira massiva, mas sim através de engenharia social e infiltração altamente direcionada. Segundo as informações técnicas detalhadas pelo PokerStrategy, a estimativa inicial é de que aproximadamente 30 grinders dos high stakes tenham sido infectados.
Para obter o controle remoto dos computadores das vítimas, o criminoso utilizou um agente derivado do software legítimo MeshCentral, transformando-o em um RAT (Remote Access Trojan). Com o programa ativo em segundo plano no Windows, o trapaceiro acompanhava a tela dos oponentes sem levantar suspeitas do sistema operacional, sentando-se à mesa com informação perfeita sobre todas as ações do bordo.
Em seu posicionamento, a equipe do Jurojin Poker confirmou a identificação de todas as compilações afetadas até junho de 2026 e ressaltou que notificou individualmente cada usuário prejudicado via e-mail:
“O invasor substituiu o pacote de atualização enviado a usuários específicos. Alguns desses pacotes continham uma ferramenta de acesso remoto. Conseguimos checar todas as versões históricas do software distribuídas para confirmar quais estavam adulteradas e quais estavam limpas.”
Além do Jurojin, o aplicativo de organização de telas IntuitiveTables também confirmou ter sido comprometido pela mesma operação. A investigação independente que expôs o esquema foi conduzida pelo especialista em cibersegurança conhecido na comunidade apenas como “Wolf”, que já colabora com desenvolvedores e operadoras para rastrear a extensão dos prejuízos.
Plataformas de poker intactas e procedimentos de segurança
Tanto analistas do setor quanto figuras de destaque na comunidade, como Todd Witteles, reforçaram que a brecha não se originou nos clientes de jogo das salas de poker, mas sim na cadeia de suprimentos de ferramentas auxiliares externas. O autor do golpe também teria mantido páginas falsas de phishing simulando grandes salas e softwares de apoio para expandir os alvos.
Especialistas em segurança recomendam que profissionais de limites médios e altos que utilizam softwares terceirizados em sistemas Windows adotem medidas imediatas:
- Realizar varreduras preventivas no sistema em busca de instâncias desconhecidas do MeshAgent ou serviços suspeitos em execução;
- Desconectar imediatamente a estação de trabalho caso algum artefato malicioso seja detectado;
- Redefinir senhas e credenciais e aplicar autenticação em dois fatores (2FA) em dispositivos limpos e isolados;
- Proceder com a formatação completa do sistema antes de voltar a abrir qualquer aplicativo de poker real money.
Relatórios detalhados com os logs da invasão já foram entregues às divisões de integridade de grandes sites e a autoridades policiais para cruzar o histórico das contas beneficiadas com as mesas onde os jogadores infectados enfrentaram perdas anormais.
O MaisEV agora tem um canal no Telegram! Participe para receber e debater as principais notícias do mundo do poker (t.me/maisev).
Para comprar ou vender créditos de poker, sem burocracia e com segurança. Acesse a ROYALpag.com. Receba em 5 minutos.


Bônus de boas-vindas de até US$ 1.000

100% até $600 USD +$30 USD em ingressos!


Bônus de boas-vindas de 100% até $600 e $30 grátis

Bônus de boas-vindas de 100% até US$ 600

50% de bônus de primeiro depósito entre US$ 20 e US$ 500